どうも、前田将臣です。大阪府議会議員をしています。
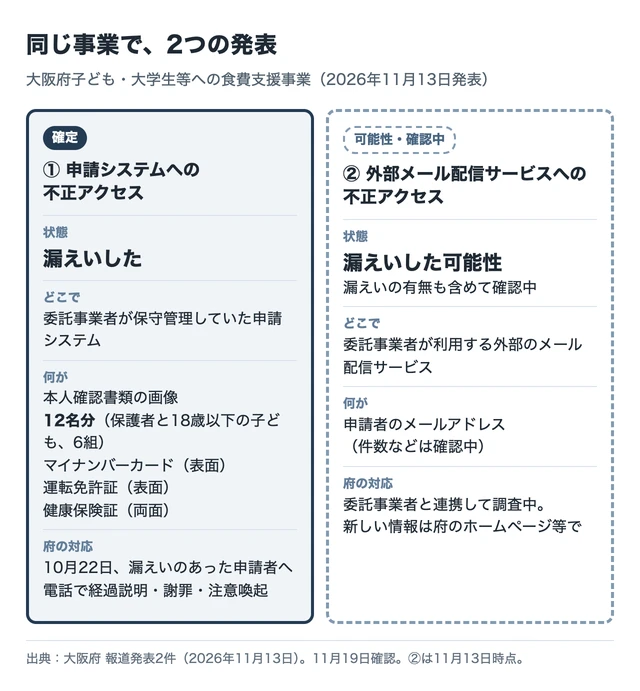
11月13日、大阪府が「大阪府子ども・大学生等への食費支援事業」について、2つの発表をしました。一つは、申請のときに出された本人確認書類の画像が、12名分漏えいしたこと。もう一つは、申請した方のメールアドレスが漏えいした可能性があることです。
情報セキュリティは、10月9日の総務常任委員会で僕が質問したテーマでもあります。
今日お伝えするのは3つです。何が起きたのかを「確定」と「可能性」に分けること。申請した方がいまできること。そして、10月9日に聞いた答弁と今回の2件が、どういう位置関係にあるのか。読み終えたときに、「何が分かっていて、何がまだなのか」を一言で言えるようになることが、この記事のゴールです。
同じ事業で、性質の違う2つの発表がありました
食費支援事業は、府が令和7年度から8年度にかけて実施した事業です。堺市の案内によると、お米PAYおおさか(お米クーポン)などで1人1万円相当を支援するもので、利用期間は9月25日に終わっています。所管は府の福祉部 福祉総務課です。
一つ目の発表は、申請システムへの不正アクセスです。
委託事業者が保守管理していた申請システムに、第三者が不正にアクセスしました。漏えいしたのは、申請のときに本人確認書類として出された画像ファイル12名分。申請した保護者と、対象の18歳以下の子どもの、6組分です。
画像は、マイナンバーカード(表面)、運転免許証(表面)、健康保険証(両面)。氏名、住所、生年月日、顔写真、免許証の番号と優良・一般運転者の別、保険者名が含まれていました。このうち1名分は、メールアドレスと電話番号の欄に、無関係の番号などが書き足されていたそうです。
原因は、システムの脆弱性を悪用した不正アクセスで侵入され、画像データが閲覧・取得できる状態などになったこと、とされています。
二つ目の発表は、メールアドレスです。
委託事業者が使っている外部のメール配信サービスに不正アクセスがあり、申請した方のメールアドレスが漏えいした可能性があります。11月5日に、サービスの運営会社から委託事業者へ連絡がありました。漏えいの有無も含めて、件数などは確認中。新しい情報は府のホームページなどで知らせる、と書かれています(11月13日時点)。
11月19日時点で府の報道発表の一覧では、11月18日までの発表に、この事業の続報は見当たりませんでした。
「漏えいした」と「漏えいした可能性」は、分けて読んでください
ニュースでは、2つの発表がまとめて「情報漏えい」と伝えられることがあるかもしれません。
でも、この2つは同じではありません。
①は、漏えいが確かめられた話です。画像の中身も、人数も、府が発表しています。②は、可能性の話です。漏えいがあったかどうかも含めて、まだ調べている段階です。
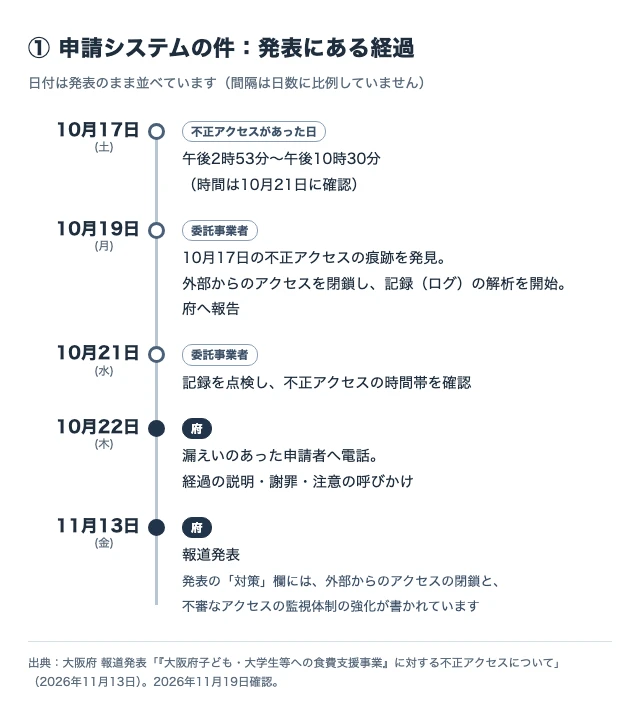
①について、発表にある経過を並べると、こうなります。
- 10月17日(土):申請システムに不正アクセスがあった日
- 10月19日(月):委託事業者が、10月17日の不正アクセスの痕跡を見つける。すぐに外部からシステムへのアクセスを閉じ、記録(ログ)の解析を始める。府へ報告
- 10月21日(水):不正アクセスは10月17日の午後2時53分から午後10時30分までと確認
- 10月22日(木):府が、漏えいのあった申請者へ電話で経過を説明し、謝罪と注意の呼びかけ
- 11月13日(金):府が発表
対策として発表に書かれているのは、外部からのシステムへのアクセスを閉じたことと、不審なアクセスを見張る体制を強めたことです。
申請した方が、いまできることがあります
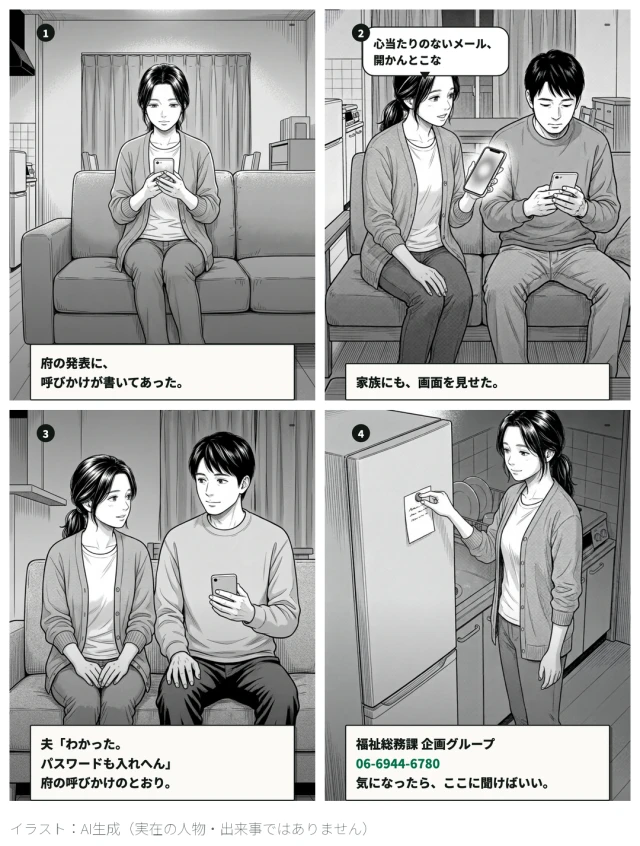
②のメールアドレスは、まだ漏えいがあったかどうかも分かっていません。それでも、府は申請した方を含む府民に向けて、次のことを呼びかけています(府の発表)。
- 心当たりのないメールに書かれたURLや添付ファイルを、安易に開かない
- ID・パスワード、暗証番号、クレジットカード情報などを入力しない
この事業を申請した覚えがある方、家族が申請した方で、気になることがあれば、府の窓口に問い合わせることができます。
問い合わせ先:大阪府 福祉部 福祉総務課 企画グループ 06-6944-6780
①で漏えいのあった申請者(保護者)には、府が10月22日に電話で経過を説明し、謝罪と注意の呼びかけをしたと発表されています。
なお、府の発表には、12名がどの市町の方かは書かれていません。堺市の発表では、12名に堺市民は含まれていないとされています。岸和田市など泉州の方が含まれるかどうかは、府の公表資料では分かりません。
10月9日、僕は「DXの土台」としての情報セキュリティを聞きました
先に結論を書いておきます。あの日聞いたのは、府庁の守りでした。今回の2件は、その外で起きています。
ここで、10月9日の総務常任委員会に話を戻します。
この日、僕はAIを前提にした行政改革について質問し(その日の記事)、あわせて情報セキュリティ対策を取り上げました。確定した会議録はまだ公開されていないため、ここでは質問と答弁の要旨で書きます。
質問の趣旨は、こうです。DXは行政の事務を効率よくするうえで大きな力になる。一方で、AI技術の進展でサイバー攻撃は高度で巧妙になっている。規程類と技術の両面で変化に対応し、情報資産を守りながらDXを進めることが大事だ。その土台となる情報セキュリティ対策に、府はどう取り組んでいるのか。
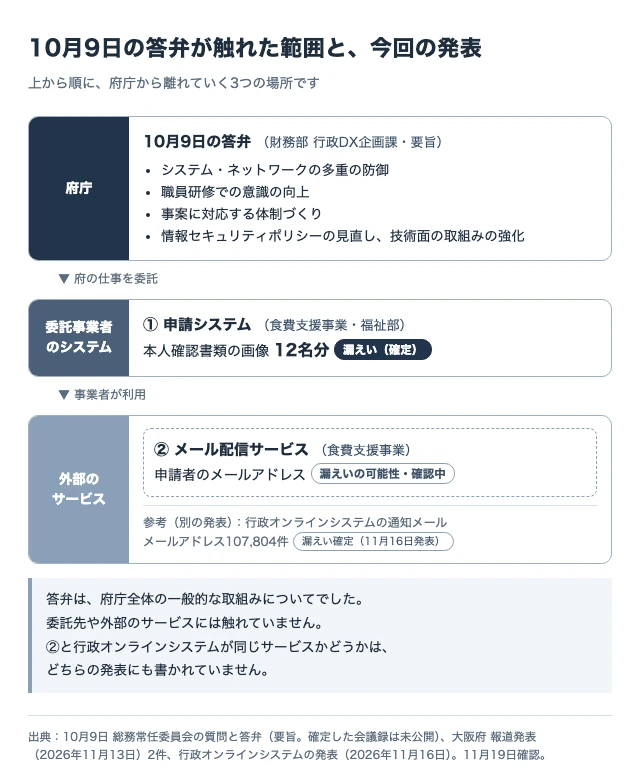
行政DX企画課長の答弁は、3つの点に整理できます。
- 最新の技術の動きなどを踏まえ、取組みを絶えず見直し、強めることが重要だと考えている
- これまでも、システムやネットワークの多重の防御、職員研修での意識の向上、事案に対応する体制づくりなど、ハードとソフトの両面で取り組んでいる
- 今後も国のガイドラインや最新の技術の動きを踏まえて、情報セキュリティポリシーを見直し、技術面の取組みを強めながら、セキュリティを確保してDXを進める
答弁は府庁の守りの話でした。今回の2件は、委託先の側で起きています
情報セキュリティというと、府庁のシステムやネットワーク、職員のパソコンをどう守るか、を思い浮かべる方が多いと思います。10月9日の答弁も、府庁全体の取組みについてのものでした。
今回の2件は、場所が違います。
①は、委託事業者が保守管理していた申請システム。②は、委託事業者が使っている外部のメール配信サービス。どちらも、府の仕事を担う事業者の側にあるシステムやサービスで起きています。
先に、はっきりさせておきます。これは「答弁が守られていなかった」という話ではありません。答弁は府庁全体の一般的な取組みについてのもので、委託先の管理には触れていませんでした。担当も違います。答弁したのは財務部の行政DX企画課で、今回の事業は福祉部の所管です。
そのうえで、もう一つ並べておきたい発表があります。
府の行政オンラインシステムでも、11月4日に「漏えいのおそれ」が発表され、11月16日に、メールアドレス107,804件の漏えいが確定したと発表されました。7月1日から10月31日までに通知メールを送ったアドレスです。府は提供事業者に、原因と再発防止策について詳しい報告を求めるとしています。
この件と②が同じサービスかどうかは、どちらの発表にも書かれていません。ただ、「府の仕事を担う事業者が使う、外部のサービスで起きた」という点では、同じ型です。
府の情報は、府庁の中のシステムだけにあるわけではない。委託した事業者のシステムや、その事業者が使う外部のサービスの上にもある。今回の発表を並べると、そのことが見えてきます。
まだ分かっていないことを、分けておきます
11月19日の時点で、公表資料では分からないことがあります。
- ②のメールアドレスが、実際に漏えいしたのかどうか。漏えいしていれば、何件なのか
- ①の「システムの脆弱性」が何だったのか。再発を防ぐために何を変えるのか(発表に書かれている対策は、外部からのアクセスを閉じたことと、見張る体制を強めたことです)
- ①の12名がどの地域の方か(堺市民が含まれないことだけ、堺市の発表で分かっています)
- この事業に申請した方が、全部で何人いるのか
分からないことを、分かったように書くことはしません。府の続報を待って、確かめます。
次に何が分かれば、前進したと言えるのか
僕が見ていきたいのは、次の3つです。
- ②の調査の結果が示されること。 現在地:11月13日の発表では、漏えいの有無も含めて確認中。新しい情報は府のホームページなどで知らせるとされています。
- ①の原因の中身と、再発を防ぐ策が示されること。 現在地:発表にある対策は、外部からのアクセスの閉鎖と、監視体制の強化です。どの脆弱性が使われ、何を変えるのかはまだ書かれていません。
- 委託した事業者や、その事業者が使う外部サービスまで含めて、府の情報をどう守るのかが示されること。 現在地:行政オンラインシステムの件では、府が提供事業者に原因と再発防止策の詳しい報告を求めるとしています。食費支援事業の発表には、そこまでの記載はまだありません。
最後まで読んでいただき、ありがとうございます。
12名分の本人確認書類の画像は、漏えいしました。メールアドレスは、漏えいした可能性があり、まだ調べている途中です。この2つを分けて知っておくこと。心当たりのないメールは開かないこと。11月19日の時点で言えるのは、そこまでです。
府の続報が出たら、また確かめてお伝えします。続きも見ていただけたらうれしいです。
2026年11月19日 前田将臣
P.S. この事業を申請した覚えがある方、家族が申請した方は、一度、府の発表を開いてみてください。何が漏えいしたのか、経過、問い合わせ先(福祉部 福祉総務課 企画グループ 06-6944-6780)が1ページにまとまっています。気になることがあれば、このページの問い合わせ先へどうぞ。
(出典・参考は、このあとの一覧にまとめています)